
Conseil en conformité
Commencez par une réponse claire: la réglementation s'applique-t-elle à vous? Et si oui, que devez-vous concrètement faire?
Conçu pour ISO 27001NIS2 DORA
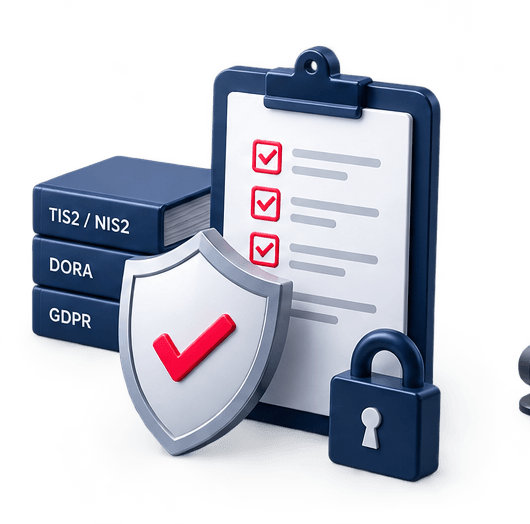
- Évaluation de l'applicabilité
- Analyse des écarts
- Plan d'action
La première étape est de comprendre ce qui s'applique réellement à vous
NIS 2, DORA, RGPD: les exigences sont nombreuses et la clarté rare. La première étape est toujours la même: déterminer ce qui s'applique précisément à votre entreprise et dans quelle mesure vous y répondez déjà.
Pendant la consultation, nous examinons votre situation et vous remettons un plan réaliste, sans travail inutile et sans discours alarmiste. Il s'avère souvent qu'une partie des exigences est déjà mise en œuvre, mais n'est documentée nulle part.
Comment nous pouvons vous aider
De la première question, « cela nous concerne-t-il? », à la préparation de l'audit.
Évaluation de l'applicabilité
Analyse des écarts
Plan d'action
Accompagnement à la mise en œuvre
Préparation à l'audit
Revue des fournisseurs et des contrats
Procédure de notification des incidents
Formation de la direction
Questions fréquentes (FAQ)
Comment savoir si NIS 2 s'applique à notre entreprise?
Cela dépend de votre secteur, de la taille de l'entreprise et de votre place éventuelle dans la chaîne d'approvisionnement d'un service essentiel. Bon nombre d'entreprises sont concernées indirectement, en tant que fournisseurs d'un client réglementé. C'est précisément ce que nous clarifions lors de la première consultation.
En quoi NIS 2 et DORA diffèrent-ils?
NIS 2 couvre un large éventail de secteurs et fixe des exigences générales de gestion de la cybersécurité. DORA vise le secteur financier et est plus détaillé, notamment sur la continuité d'activité, les tests et le contrôle des prestataires tiers de services informatiques. Certaines entreprises doivent respecter les deux.
Une consultation signifie-t-elle que nous devrons acheter beaucoup de services?
Non. Le but de la consultation est la clarté. La conclusion est souvent que quelques changements ciblés et de la documentation suffisent, pas une nouvelle infrastructure. La suite à donner, et avec qui, reste votre décision.
Combien de temps faut-il pour se préparer aux exigences?
Cela dépend du point de départ. Pour une entreprise qui dispose déjà d'un support informatique et d'une protection bien gérés, quelques mois suffisent souvent pour remettre en ordre la documentation et les processus. Si vous partez de zéro, un calendrier réaliste va de six mois à un an.
Services associés
Mise en conformité NIS 2 de A à Z
Nous vous aidons à mettre en œuvre NIS 2, des politiques jusqu'au déploiement des solutions de sécurité. Évaluation, préparation et accompagnement…
Politiques et procédures de sécurité
Des documents avec lesquels on peut travailler, pas seulement à montrer à un auditeur.
Solution de RSSI externalisé:
Le vCISO de MDP CLOUD est un responsable de la sécurité des systèmes d'information (RSSI) expérimenté, mobilisable à la demande: gestion des…
Analyse des risques
Tous les risques ne se valent pas: l'essentiel est de savoir lesquels traiter en premier.
Une expertise confirmée par des certifications
Ce service est assuré par des spécialistes titulaires de certifications internationales en cours de validité. Leur expertise est attestée par des organismes indépendants, pas par nous.
-
ISO/IEC 27001 Lead Implementer
Le service est assuré conformément aux exigences d'un système de management ISO/IEC 27001.
-
Certified Information Security Manager
Gouvernance de la sécurité, politiques et processus d'incident selon la méthodologie ISACA.
-
Certified Information Systems Auditor
Audit et preuves conformes aux normes internationales d'audit des systèmes d'information.
Commander une consultation en conformité
Réponse sous 1 jour ouvré